82%
盗まれたIDや正規のツールで、
普段の操作のように入ってくる
検知された攻撃のうち、マルウェアを使わず、盗まれた認証情報や正規の管理ツールを悪用したものの割合
出典:CrowdStrike「2026 Global Threat Report」Givery能動的サイバー防御AI
最新の脅威情報を5分間隔で確認。
AIによる監視・検知から、隔離・遮断・復元まで。
メール・Web・デバイス・従業員PC・ファイルの5つの攻撃面を24時間365日監視。AIモデル「Jev」によるメール脅威判定と、過去10年分のセキュリティ情報を参照するRAGを組み合わせ、自社に関係するリスクの把握から防御アクションまでを支援します。
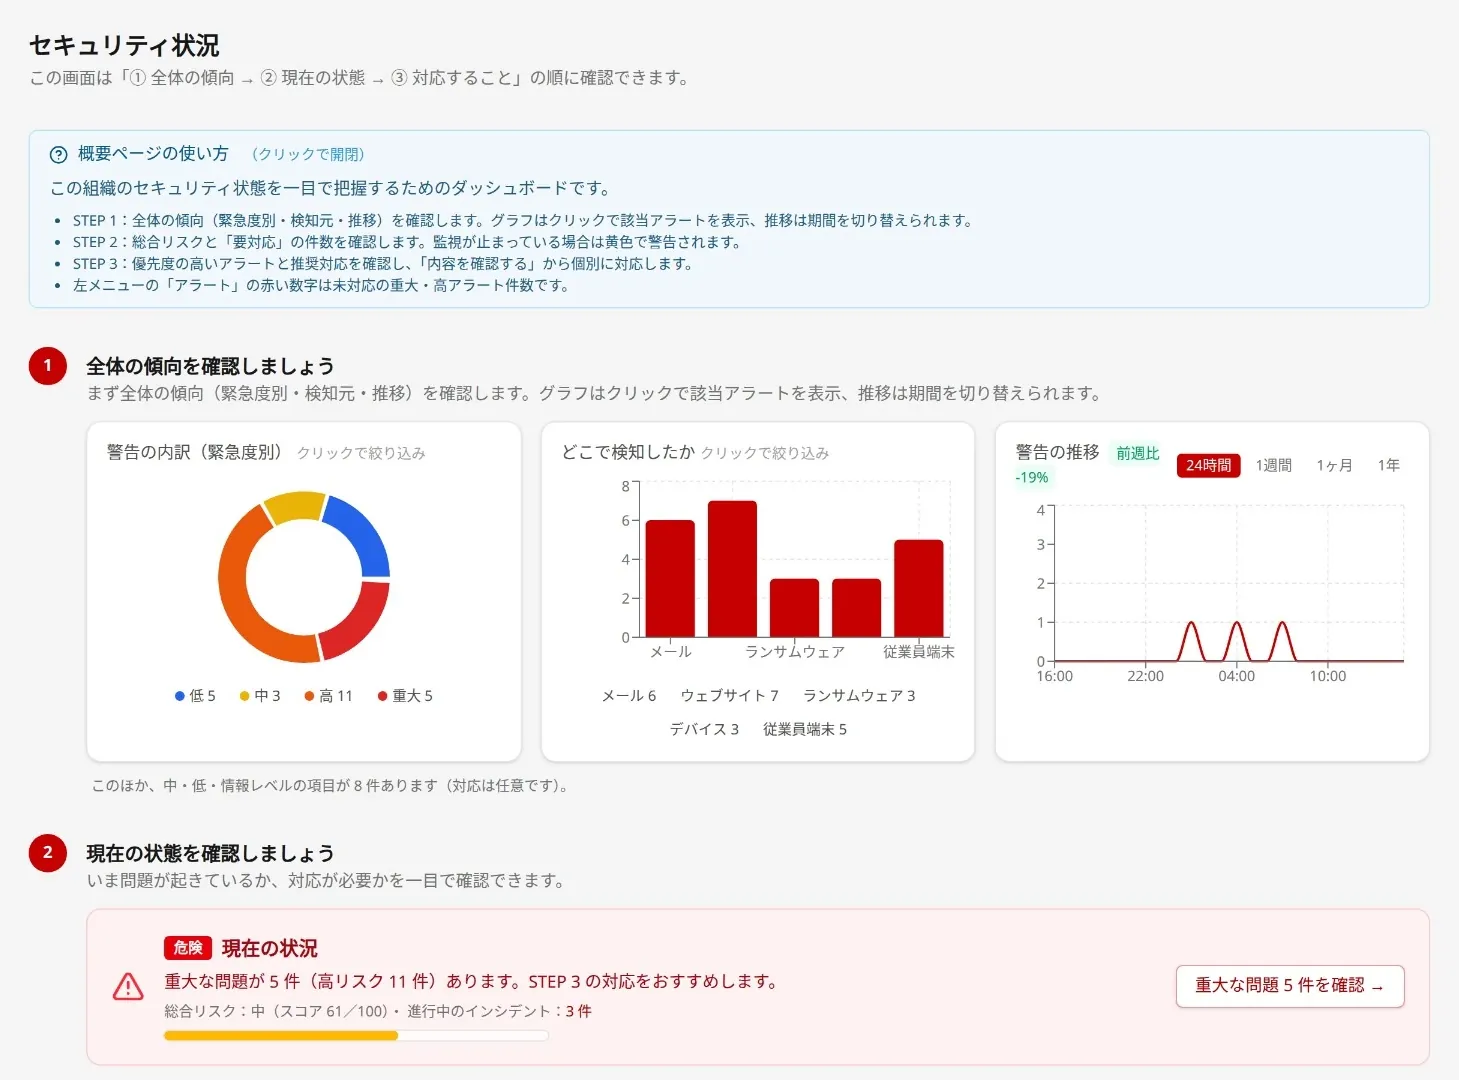
画面はデモ環境(架空の組織・データ)です。
本サービスは、サイバー対処能力強化法に基づき政府が行う能動的サイバー防御(アクセス・無害化措置等)そのものではなく、その考え方に沿って企業の予兆検知・迅速な対処を支援する民間サービスです。
新たな脆弱性や攻撃手法は、国内外のセキュリティ機関や専門メディアから日々公表されています。当社が監視対象に関連すると分類したセキュリティ関連情報は、当社調べで、2026年10月の集計時点でCISA KEV収載情報を含め499件(約500件)に上ります。
企業の担当者には、こうした情報の確認に加え、自社への影響調査や対策の優先順位付けまで求められます。
Givery能動的サイバー防御AIは、情報収集・照合・リスクの選別を自動化し、担当者が重要な判断と対応に集中できる運用を支援します。
48,185件
2025年に公開されたCVE(共通脆弱性識別子)の件数。前年から20.6%増えました。
出典:脆弱性研究者 Jerry Gamblin氏の集計。赤い四角の数は説明用の例で、実際の割合を示すものではありません。
82%
検知された攻撃のうち、マルウェアを使わず、盗まれた認証情報や正規の管理ツールを悪用したものの割合
出典:CrowdStrike「2026 Global Threat Report」123件
2026年上半期に報告されたランサムウェア被害。半期として過去最多で、うち79件が中小企業です
出典:警察庁人の手で追いかけるのは、もう限界です。
AI vs AI
AIは、人には追いつけない量と速さで、次の4つを24時間365日続けます。
人が見るのは、AIが絞り込んだ上位数%だけ。
だから、専任の担当者がいなくても回ります。
デモ・導入のご相談
監視したい対象や現在の運用をお聞かせください。ご関心に合わせて、デモを含めてご案内します。
自社の5つの攻撃面と外部の脅威情報を24時間365日つなげて監視し、優先度を付けて整理した結果を担当者に届けます。
01見張る
02見極める
03知らせる・止める・戻す
AI停止時もルール判定を継続します メール本文はGivery側で保存しません 防御アクションは承認の要否を設定できます
すべての情報に同じ生成AIをかけると、情報が増えるほど処理時間とコストがふくらみます。本サービスは「事実は検索、判断はAI」を基本方針とし、脅威の分類・関連情報の検索・詳細な解析を役割分担する構成です。
01分類する
AIモデル「Jev」によるメールの脅威判定
TypeSafeが開発したAIモデル「Jev」を、メールの脅威カテゴリー分類と脅威スコアの判定に活用しています。フィッシング、ビジネスメール詐欺、なりすましなどのリスクを分類し、判定結果や確信度をもとに、確認が必要なメールの把握を支援します。
脅威カテゴリーと確信度の表示イメージ
02根拠を探す事実は検索
過去10年分のセキュリティ情報を参照するRAG検索基盤
過去10年分の公開セキュリティ情報と、日々更新される最新の脅威情報を検索・参照できるRAG基盤を構築しています。蓄積した情報と自社の監視データを組み合わせ、生成AIがリスクの優先度や推奨対応を日本語で説明します。AIチャットからの質問にも対応しています。
関連する情報を絞り込んで取り出すイメージ
03詳しく解析する判断はAI
取り出した根拠をもとに詳細に解析
対応が必要なリスクについて、RAGで取り出した脆弱性情報や監視結果をもとに、想定される影響・優先度・推奨対応を詳しく解析します。AIの記憶や推測だけに頼らず、取り出した情報を根拠に判断します。
解析結果の構成
判定結果とあわせて、確信度も表示します。担当者は結果の不確実性を確かめたうえで、対応を判断できます。
The Hacker News、JVN、CISA Cybersecurity Advisories、SecurityWeekの4つの情報源から、新たな脆弱性や攻撃手法に関する公開情報を収集しています。新着・更新情報は5分間隔で確認し、ゼロデイ脆弱性に関する公表情報も収集対象としています。悪用確認済み脆弱性カタログ「CISA KEV」は日次で更新しています。
新たな情報を取得すると、登録されたWebサイトやデバイスの再スキャンが自動で始まります。脆弱性情報と自社環境を照合し、対応が必要なリスクを優先的に把握できる仕組みです。
5分間隔で更新を確認国内外4つの情報源の新着・更新情報
当社が監視対象に関連すると分類した情報は、2026年10月の集計時点で499件(約500件)です。CISA KEV収載情報を含む。当社調べ。
照合する自社の情報
5分間隔で新着・更新情報を確認し、新しい脆弱性情報を照合の対象に反映します。
登録されたWebサイトやデバイスの再スキャンが自動で始まり、製品・バージョンと照らし合わせて、影響を受ける可能性があるシステムを把握します。
悪用が確認された脆弱性は、アラートの優先度を自動で引き上げます。
対応が必要なリスクを担当者へ通知します。必要に応じて、想定される影響と推奨対応をAIが日本語で解析します。
端末で重大な異常を検知した場合は、隔離や通信先のブロックなどの防御アクションにつなげます。実行時の承認の要否は設定できます。
公開・収集できた情報を照合に使う仕組みです。未公表の脆弱性をすべて把握するものではありません。確認間隔は、検知や対処が完了するまでの時間を示すものではありません。
同じ攻撃元や手法のアラートはインシデントとして自動でまとめ、AIが発生状況と推奨対応を日本語で要約します。気になる機能を開くと、実際の画面を確認できます。
緊急度別の内訳、検知した場所、推移、現在の状況を一つの画面に表示します。担当者は、優先度の高いものから順に対応できます。
同じ攻撃が何十件も届く全体像がつかめない
同じ攻撃元や手法のアラートを1つのインシデントに自動でまとめ、発生状況と推奨対応を日本語で要約。
同じ誤報が繰り返し出る毎回の確認が負担
「誤報としてマーク」を1回押すだけで、同じ種類のアラートを今後自動で抑えます。
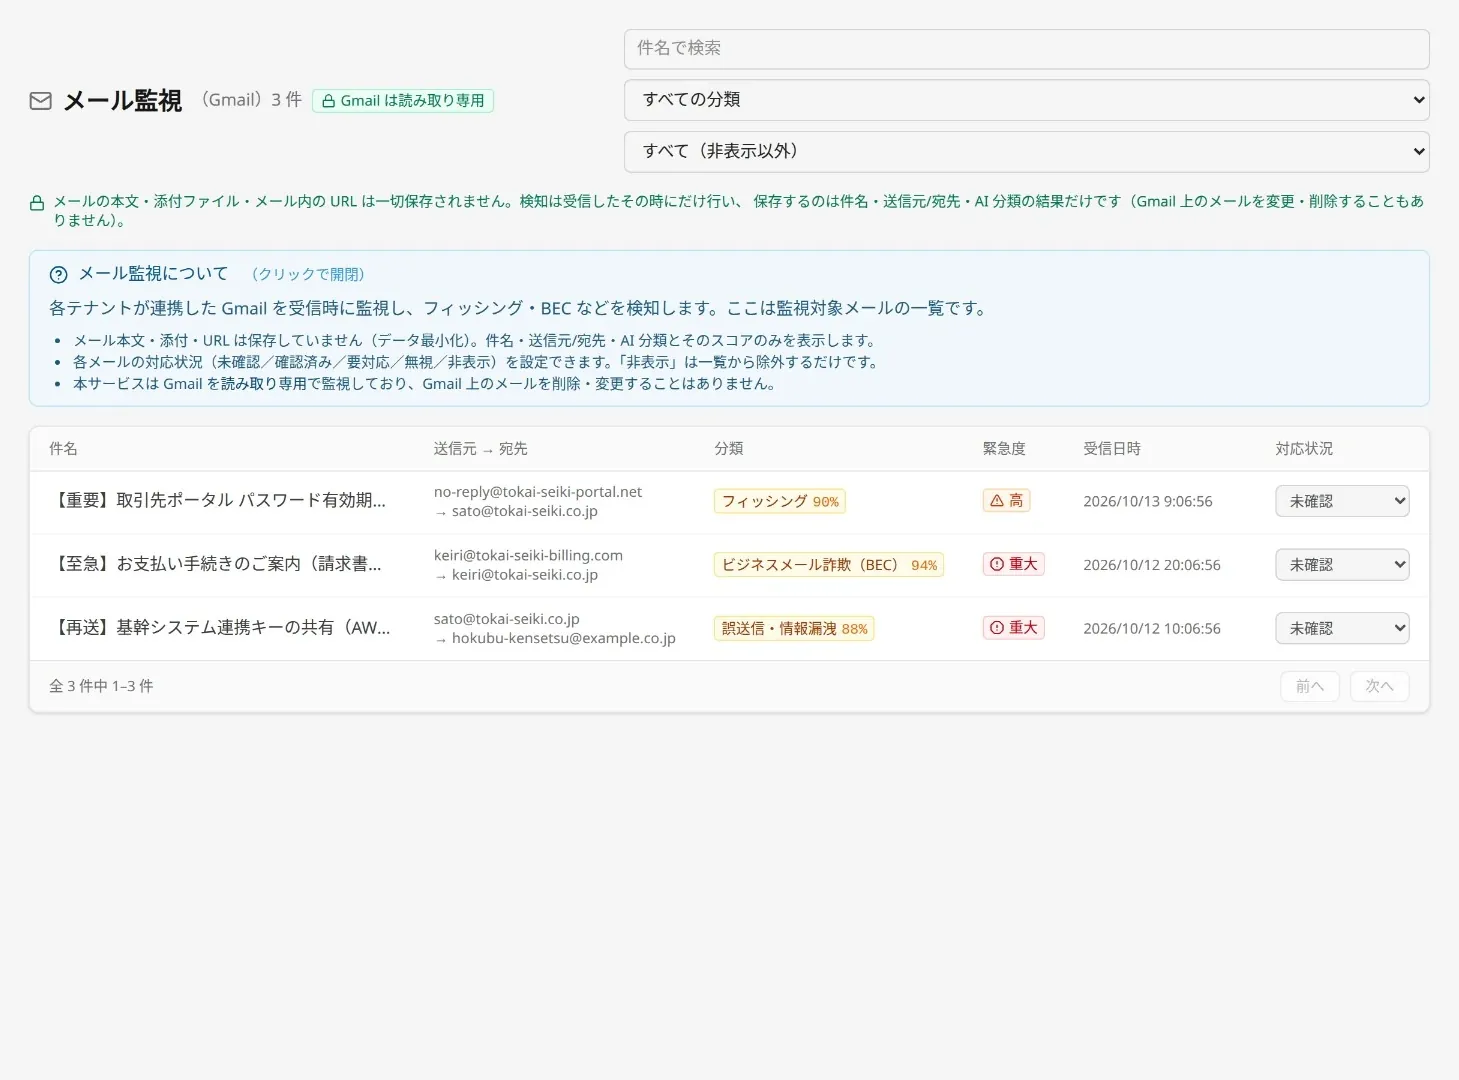
Gmailと読み取り専用で連携し、AIモデル「Jev」でフィッシング、なりすまし、ビジネスメール詐欺などの脅威を判定します。
社長を装った送金依頼見慣れた名前で急ぎの振込
表示名のなりすましや返信先の不一致を判定し、重大アラートで通知。
取引先そっくりのドメイン1文字違いに気づけない
自社・取引先のドメインと比べ、わずかな違いを検知。
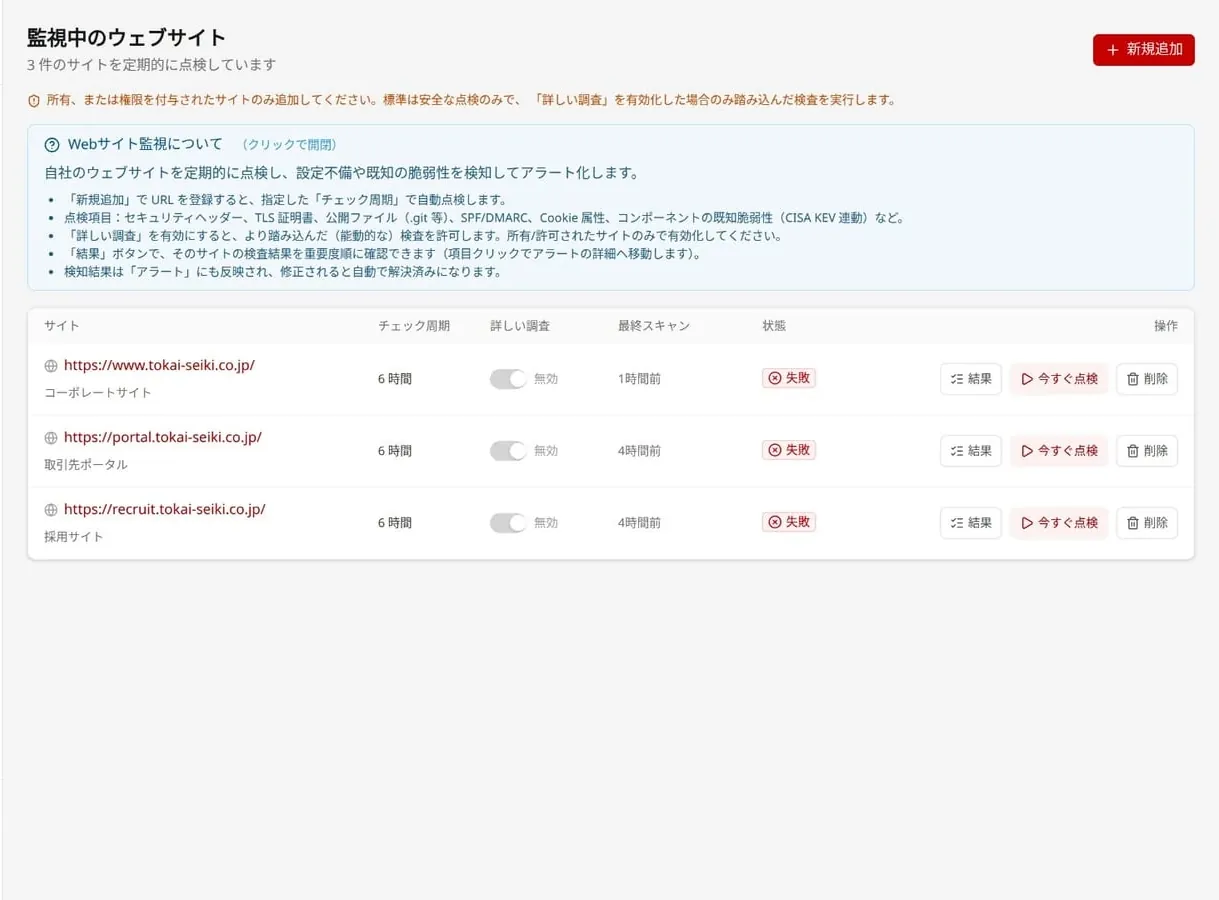
公開Webサイトを定期的に点検し、証明書の期限、設定不備、既知の脆弱性、機密ファイルの意図しない公開などを確認します。新たな脆弱性情報を取得すると、自動で再スキャンします。
古いCMSに悪用中の脆弱性危険かどうか判断できない
バージョンを脆弱性情報と照合し、悪用が確認されていれば優先度を引き上げ。
.env や .git が外から見える公開に誰も気づかない
許可した場合だけ、機密ファイルの公開有無を点検。
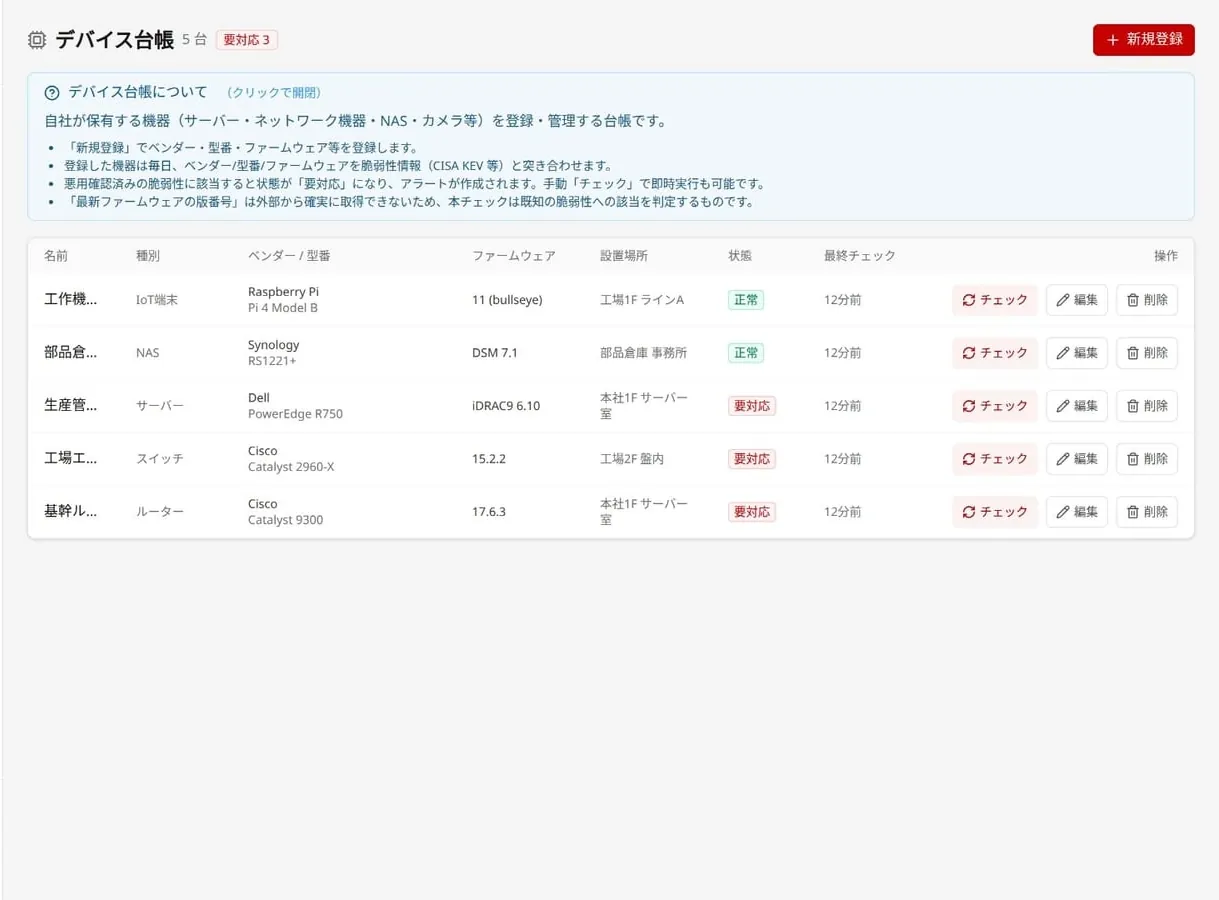
サーバー、ルーター、NAS、カメラ、IoT機器などの台帳と最新の脆弱性情報を照合します。新たな脆弱性情報を取得すると自動で再スキャンし、対応が必要な機器を把握できます。
新しいゼロデイが報じられた自社に関係あるかすぐ判断できない
新たな情報の取得時に自動で再スキャンし、該当すれば影響と推奨対応をAIが日本語で解析。
ルーターやNASのファームウェアが古いどの機器が危険かわからない
悪用確認済みに該当する機器を「要対応」として一覧に。
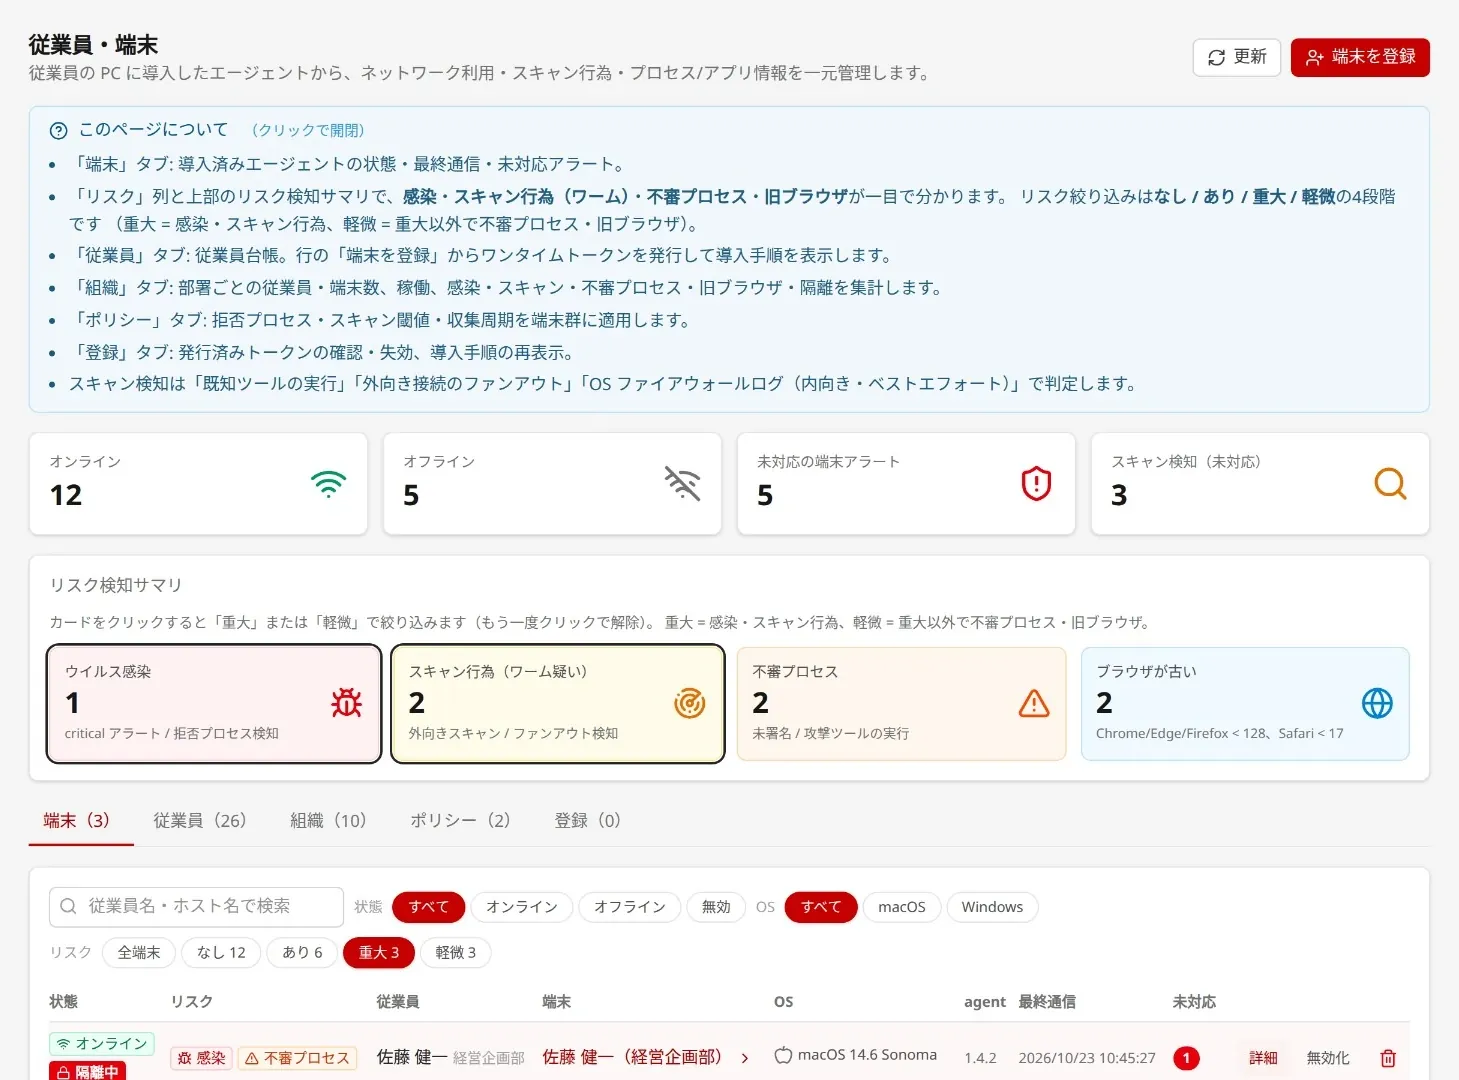
macOS・Windowsの端末を監視し、不審なプロセス、ワーム感染が疑われるネットワーク挙動、古いブラウザなどのリスクを検知します。部署別の状況も把握できます。
ワーム感染が疑われる通信が出た社内に広がる前に気づきたい
不審なネットワーク挙動を検知して重大な端末アラートで通知。設定に応じて対象端末を隔離。
古いブラウザが使われているどのPCが危険かわからない
該当する端末を従業員名・部署付きで一覧に。
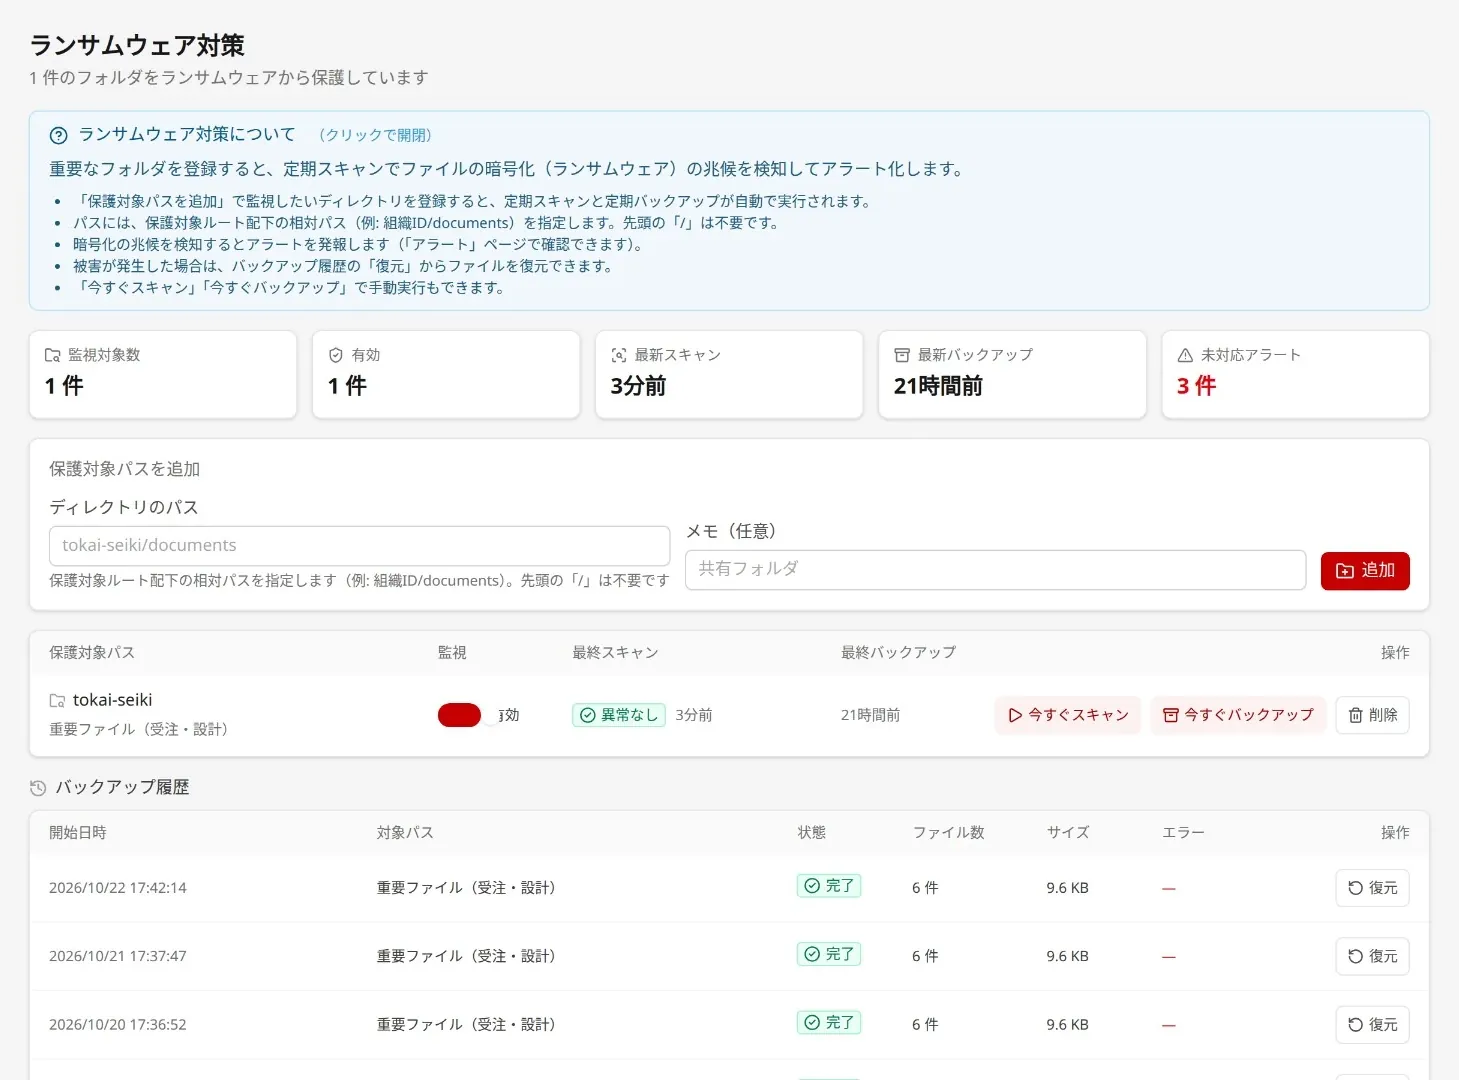
暗号化の兆候、大量のファイル変更・削除、身代金メモなどを監視し、ランサムウェア被害に備えます。保護対象ファイルは24時間間隔・既定7世代でバックアップし、被害が発生した際には任意の世代からワンクリックで復元できます。
ファイルが一斉に書き換えられた暗号化に気づくのが遅れる
大量のファイル変更や暗号化の兆候を検知。
被害の前の状態に戻したいどこまで戻せるかわからない
保存した世代から選び、ワンクリックで復元。
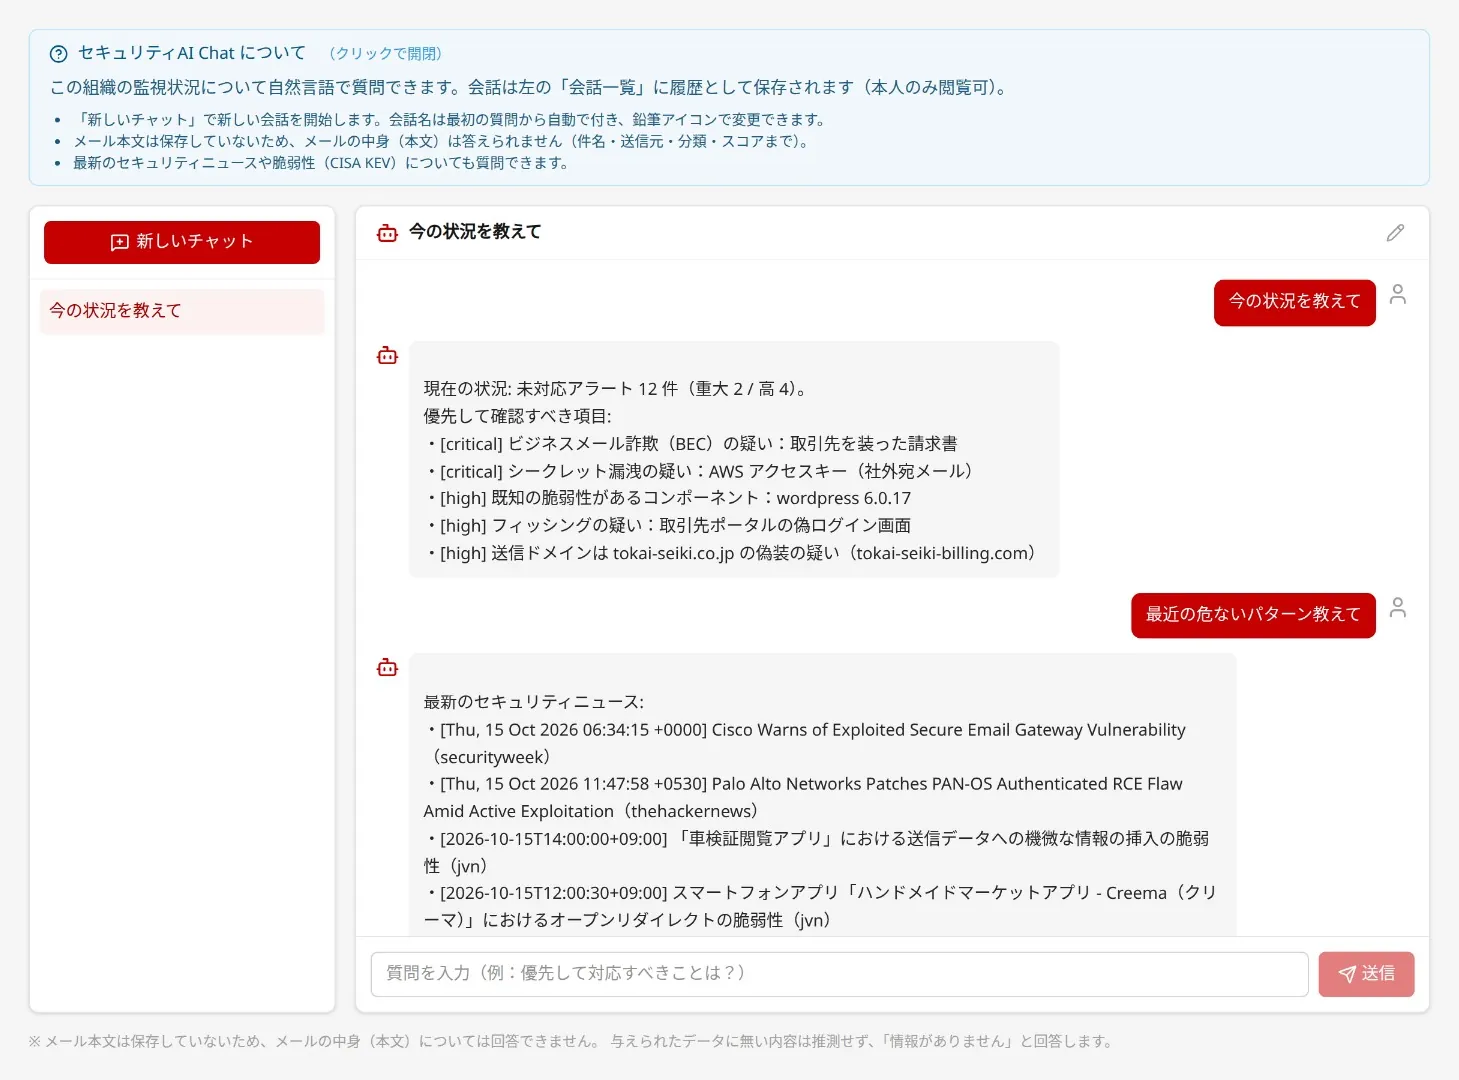
「今の状況を教えて」「優先して対応すべきことは?」といった質問に、自組織の監視データや最新の脅威情報をもとに日本語で答えます。
今の状況を教えて
優先して対応すべきことは?
まず、ビジネスメール詐欺の疑いがあるメールの送金を保留し、送信元に電話で確認してください。次に、社外に送られたAPIキーを無効にして再発行してください。
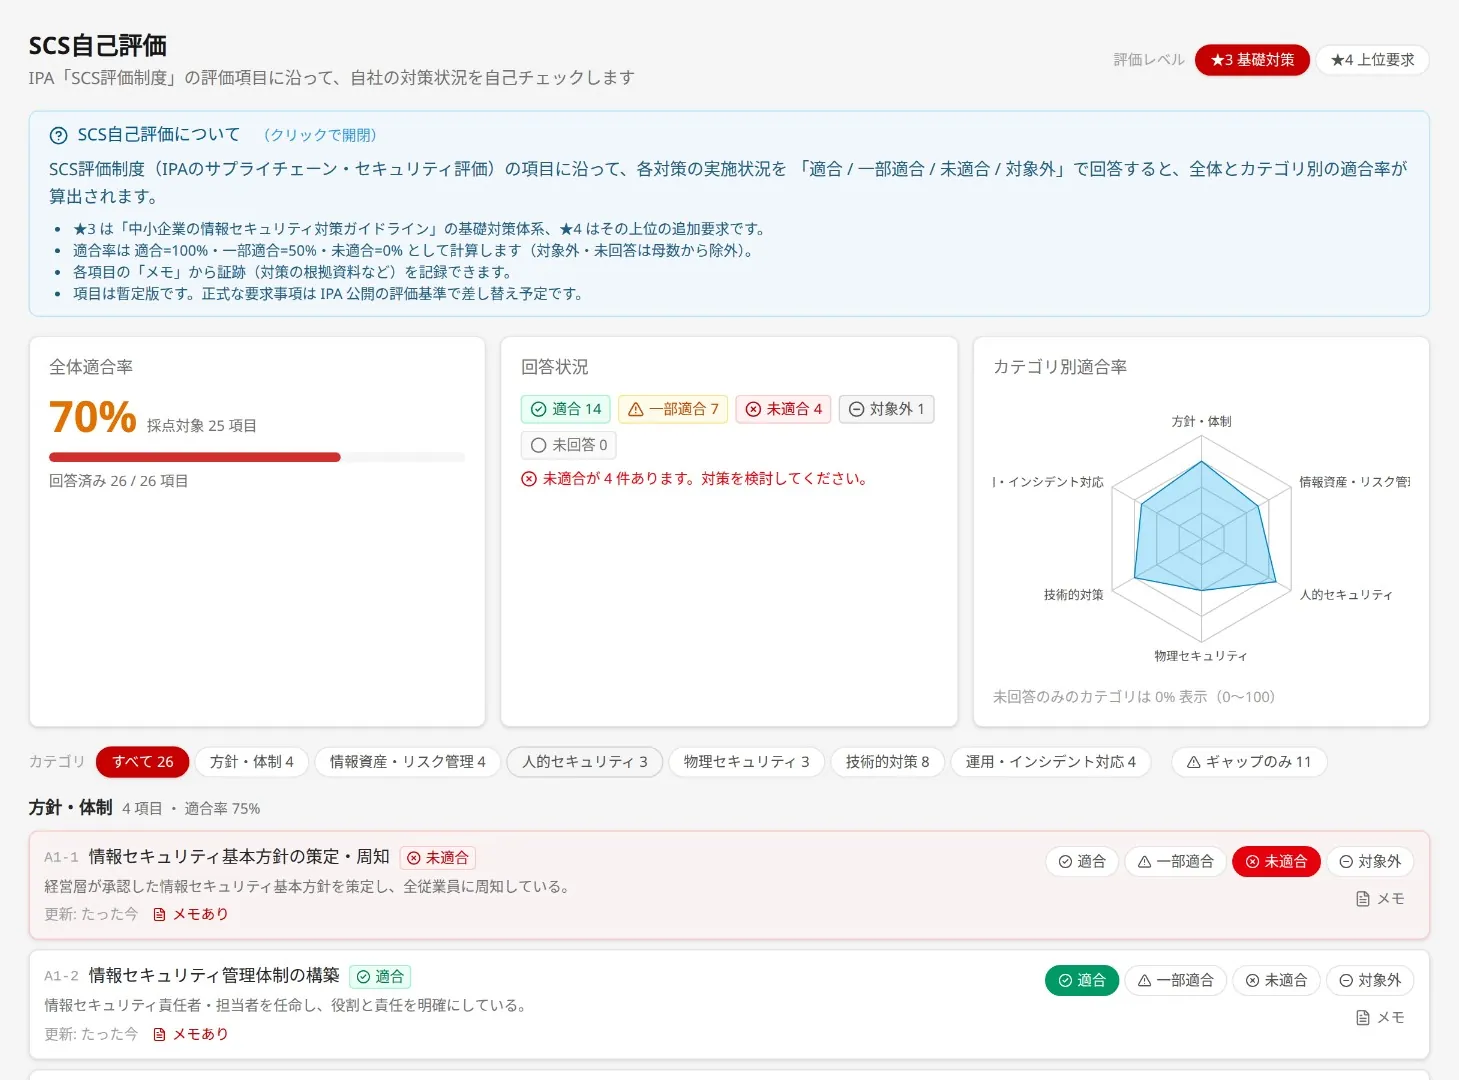
経済産業省などが推進する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の評価項目で、自社の対策状況を点検できます。取引先から対策状況を問われる場面に備えられます。
自己点検を支援する機能で、制度上の評価や認定を行うものではありません。評価項目は暫定版で、正式な評価基準の公開後に更新します。
見つけたあとは、止めて、戻す。
危険な挙動を検知した端末の隔離、不審な通信先のブロック、アカウントの停止など、防御アクションにも対応しています。隔離・遮断・停止などのアクションは、管理者承認の要否を設定できる構成です。監視対象や運用方針に応じて、対応条件のカスタマイズにも対応します。
ランサムウェア対策では、保護対象ファイルを24時間間隔・既定7世代でバックアップし、被害が発生した際には任意の世代からワンクリックで復元できます。
デモ・導入のご相談
端末の隔離やファイルの復元を、自社の運用でどう使えるか。現在の環境に合わせてご案内します。
でも、セキュリティ製品にデータを預けて大丈夫?
メールの脅威判定では、本文を含む情報をJevのAPIへ送信していますが、Givery側ではメール本文をログ・キャッシュを含めて保存しません。防御アクションには管理者承認の要否を設定でき、緊急時には新たな対応アクションを停止する機能も備えています。AIが利用できない場合も、ルールベースで可能な検知を継続する設計です。
脅威判定のため本文を含む情報をJevのAPIへ送信しますが、Givery側ではログ・キャッシュを含めて保存しません。Gmailとは読み取り専用で連携し、メールの変更や削除も行いません。
収集するのは、端末状態、プロセス、アプリ、通信メタデータに限ります。
監視対象の文章に紛れ込んだ指示でAIの動作が誘導される「プロンプトインジェクション」への対策を組み込んでいます。
AIが利用できないときは代替処理に切り替え、ルールベースで可能な範囲の検知を続けます。
防御アクションには管理者承認の要否を設定できます。緊急時には、新たな対応アクションを停止できます。
セキュリティ方針や既存のシステムに合わせて、配備方式を選びます。料金は、配備方式や監視対象に応じて個別にご案内します。
PLAN Aクラウド
当社の環境ですぐに利用を始められます。アップデートは当社が適用します。
PLAN B専用クラウド
企業専用の環境に配備します。他の組織とリソースを共有しません。
PLAN Cオンプレミス
自社のサーバーや仮想基盤に設置します。監視データを自社の環境で保管できます。
どの提供形態でも、すべての機能をご利用いただけます。AIの契約・APIキーは当社が一元管理します。
監視したい対象や現在の運用を確認
Gmail・Webサイト・デバイス・従業員PC・保護フォルダ
テスト送信で届くことを確認
以降は24時間365日の監視
監視対象の追加、ログ分析基盤との連携、通知チャネルの拡張など、個別の要件に応じたカスタマイズにも対応します。
提供時期は個別にご案内します。
監視結果の集約、優先順位付け、推奨対応の日本語での説明によって、兼務の担当者でも判断しやすい運用を支援します。重要な操作の承認など、人が確認・判断する場面は残ります。
国内外のセキュリティ情報を5分間隔で確認し、新たな公開情報に応じて登録済みのWebサイトやデバイスを自動で再スキャンします。
従業員PCでワーム感染が疑われる不審な挙動を検知できます。また、ゼロデイ脆弱性に関する公開情報も収集・照合の対象としています。
防御アクションには管理者承認の要否を設定できます。対象や実行条件は運用方針に応じて設定する構成です。
脅威判定のため、本文を含む情報がJevのAPIへ送信されますが、Givery側ではログ・キャッシュを含めてメール本文を保存しません。
政府が行うアクセス・無害化措置とは異なり、利用企業の環境を対象として、脅威の監視・検知・対応を支援する民間サービスです。
Jevは、TypeSafeが開発したAIモデルで、本サービスではメールの脅威カテゴリー分類と脅威スコアの判定に活用しています。本サービスは「事実は検索、判断はAI」を基本方針とし、脅威の分類をJev、過去10年分の公開セキュリティ情報や最新の脅威情報の検索・参照をRAG、詳細な解析を生成AIと、役割を分けています。
AIの契約・APIキーは当社が一元管理します。利用企業がモデルごとに契約や設定を行う必要はありません。
クラウド、専用クラウド、オンプレミスの3つから選べます。料金は配備方式や監視対象に応じて個別にご案内しますので、お問い合わせください。
監視対象の追加、ログ分析基盤との連携、通知チャネルの拡張など、個別の要件に応じたカスタマイズに対応します。実現したい運用と既存の環境をお聞かせください。
監視したい対象や現在の運用、気になっていることをお聞かせください。ご関心に合わせてご案内します。
AIには、AIで対抗する。